W 2026 roku cyberbezpieczeństwo pozostaje jednym z najważniejszych obszarów rozwoju firmowej infrastruktury IT. Organizacje mierzą się z coraz bardziej złożonymi zagrożeniami, takimi jak ransomware, ataki ukierunkowane, kradzież danych uwierzytelniających i wykorzystywanie luk w usługach chmurowych. Tradycyjny antywirus nie wystarcza już do kompleksowej ochrony rozproszonych systemów. Potrzebne są narzędzia, które nie tylko wykrywają złośliwe oprogramowanie, ale również analizują nietypową aktywność, powstrzymują ataki i pomagają usuwać ich skutki.
SentinelOne proponuje kompleksowe podejście do ochrony przedsiębiorstw, łącząc sztuczną inteligencję, analizę zachowania i automatyczne reagowanie na incydenty. Centralną częścią ekosystemu jest platforma SentinelOne Singularity, obejmująca ochronę urządzeń końcowych, serwerów, obciążeń chmurowych i tożsamości cyfrowych. Łączenie danych z wielu źródeł pomaga zespołom bezpieczeństwa rozpoznawać złożone zagrożenia i uzyskiwać pełniejszy obraz sytuacji.
Istotną rolę odgrywają technologie EDR (Endpoint Detection and Response), XDR (Extended Detection and Response) oraz narzędzia wykorzystujące AI. Wspierają wykrywanie nieznanych zagrożeń, kojarzenie powiązanych zdarzeń i skracanie czasu analiz. Dodatkowe możliwości zapewniają Purple AI, Singularity AI SIEM i narzędzia automatyzujące pracę centrów SOC.
W artykule przedstawiamy aktualne rozwiązania SentinelOne w 2026 roku, ich funkcje, zalety i obszary zastosowania. Omawiamy najważniejsze komponenty Singularity oraz wskazujemy, jakie produkty warto rozważyć do ochrony stanowisk pracy, serwerów, środowisk chmurowych i tożsamości użytkowników.
SentinelOne: przegląd firmy i platformy Singularity
SentinelOne to amerykański producent rozwiązań cyberbezpieczeństwa, specjalizujący się w ochronie urządzeń firmowych, serwerów, chmury i tożsamości cyfrowych. Firma rozwija technologie autonomicznego wykrywania zagrożeń, analizy zachowań oraz zautomatyzowanej reakcji na incydenty. Jej podejście opiera się na wykorzystywaniu AI do zapobiegania atakom i ograniczania ręcznej obsługi systemów zabezpieczeń.
W 2026 roku ekosystem SentinelOne obejmuje ochronę punktów końcowych, obciążeń chmurowych i kont użytkowników, a także scentralizowaną analizę zdarzeń oraz automatyzację działań SOC. Komponenty te współpracują w ramach SentinelOne Singularity.
Czym jest SentinelOne?
Firma SentinelOne powstała w 2013 roku i początkowo koncentrowała się na inteligentnej ochronie urządzeń końcowych. W odróżnieniu od klasycznych antywirusów opartych przede wszystkim na sygnaturach jej technologie wykorzystują uczenie maszynowe i analizę zachowania procesów podczas ich działania.
Takie podejście ułatwia wykrywanie zarówno znanego złośliwego oprogramowania, jak i wcześniej nierozpoznanych zagrożeń, w tym ataków wieloetapowych, ransomware czy nieautoryzowanych prób dostępu do zasobów.
Główne kierunki technologiczne SentinelOne:
- Endpoint Protection (EPP) - zapobieganie infekcjom komputerów i serwerów.
- Endpoint Detection and Response (EDR) - wykrywanie podejrzanej aktywności, badanie incydentów i reagowanie na urządzeniach końcowych.
- Extended Detection and Response (XDR) - łączenie informacji z różnych źródeł w celu identyfikacji złożonych ataków.
- Cloud Security - ochrona obciążeń, kontenerów i zasobów chmurowych przed błędami konfiguracji, podatnościami i atakami.
- Identity Security - wykrywanie nadużyć poświadczeń, eskalacji uprawnień i nieautoryzowanego używania tożsamości.
- AI-powered Security Operations - wykorzystanie AI do analizy zdarzeń, prowadzenia dochodzeń i automatyzacji operacji bezpieczeństwa.
Ważną zaletą SentinelOne jest automatyczne reagowanie na wykryte zagrożenia. Zależnie od produktu i zasad organizacji system może zatrzymywać szkodliwe procesy, izolować zagrożone urządzenia, poddawać pliki kwarantannie i uruchamiać czynności naprawcze.
Połączenie ochrony prewencyjnej, analizy zachowania i automatyzacji sprawia, że rozwiązania mogą być stosowane zarówno w mniejszych firmach, jak i w rozbudowanych środowiskach korporacyjnych.
SentinelOne Singularity Platform
SentinelOne Singularity Platform to zintegrowana platforma cyberbezpieczeństwa służąca do ochrony infrastruktury IT, analizy zagrożeń oraz zarządzania reakcją na incydenty. Łączy specjalistyczne narzędzia SentinelOne we wspólnym środowisku, ułatwiając spójne wykrywanie i powstrzymywanie ataków.
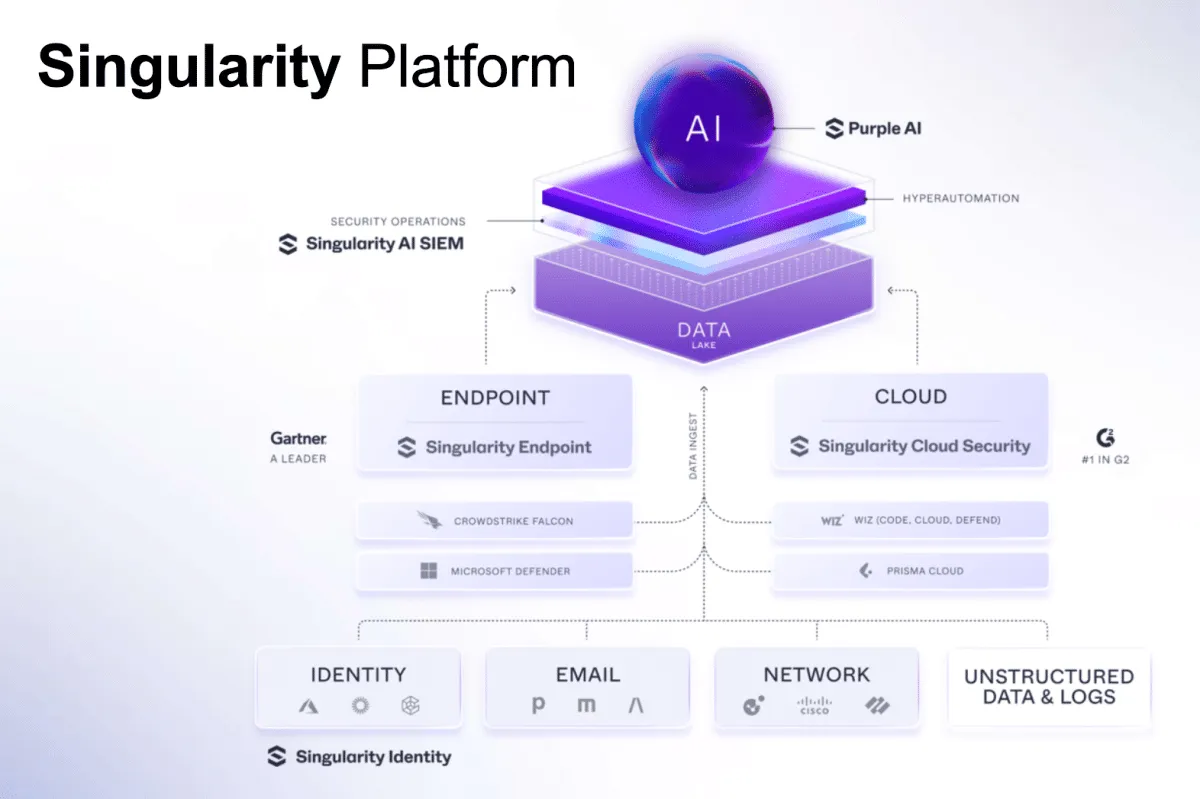
Architektura platformy obejmuje wspólne zarządzanie, przetwarzanie telemetrii i wykorzystanie AI do analizy zdarzeń. Zamiast przełączać się między wieloma odrębnymi narzędziami, administratorzy mogą kontrolować wybrane obszary ochrony z jednego środowiska. Dostępność poszczególnych funkcji zależy od licencji i aktywowanych modułów.
Najważniejsze możliwości Singularity Platform:
- Centralne zarządzanie. Monitorowanie zasobów, konfigurowanie polityk i obsługa alertów w jednym interfejsie.
- Wykrywanie wspierane przez AI. Modele uczenia maszynowego i analiza zachowań umożliwiają identyfikację podejrzanych procesów.
- Automatyczna reakcja. Wykonywanie działań ochronnych zgodnie z przyjętymi zasadami.
- Kompleksowa ochrona. Współpraca zabezpieczeń urządzeń, serwerów, chmury i tożsamości.
- Analiza telemetrii. Przetwarzanie zdarzeń z chronionych i zewnętrznych systemów.
- Badanie incydentów. Łączenie wydarzeń w sekwencje oraz identyfikowanie zagrożonych zasobów.
- Integracje. Współpraca z innymi systemami IT i narzędziami bezpieczeństwa.
Istotnym komponentem jest Singularity Data Lake, który umożliwia scentralizowane przechowywanie i analizę dużych zbiorów telemetrii. Z rozwiązań do zaawansowanej analityki, takich jak AI SIEM i Purple AI, można korzystać w celu szybszego rozpoznawania zależności między zdarzeniami i usprawniania pracy analityków.
Technologie Behavioral AI obserwują działanie aplikacji i procesów, rozpoznając cechy szkodliwego zachowania także wtedy, gdy brakuje znanych wskaźników kompromitacji. Purple AI i Singularity Hyperautomation wspomagają analizę alertów oraz wykonywanie ustalonych scenariuszy reakcji.
Najważniejszą korzyścią jest ograniczenie fragmentacji zabezpieczeń i lepsza widoczność zdarzeń w całej infrastrukturze, co może skrócić drogę od wykrycia zagrożenia do odpowiedzi.
SentinelOne Singularity Endpoint: ochrona urządzeń końcowych
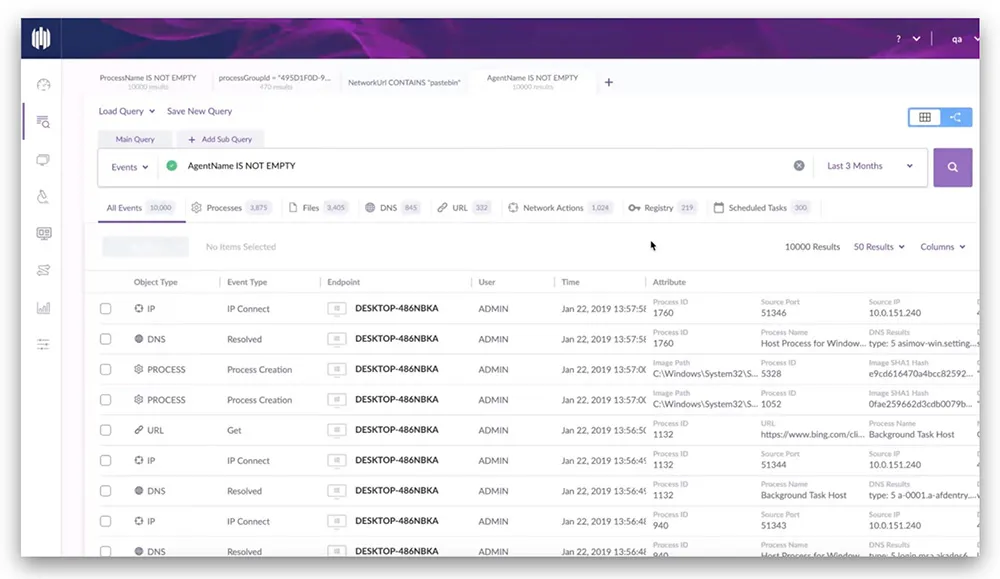
W odróżnieniu od narzędzi analizujących głównie pliki, Singularity Endpoint obserwuje procesy, aktywność aplikacji i zmiany systemowe. Pomaga to identyfikować niebezpieczne działania również wtedy, gdy atakujący używa legalnych narzędzi systemowych, nieznanego malware lub technik bezplikowych.
Rozwiązanie obsługuje Windows, macOS i Linux. Centralne zarządzanie oraz wspólny agent ułatwiają wdrożenie, konfigurację polityk i kontrolowanie stanu ochrony urządzeń w firmie.
Możliwości Singularity Endpoint
Celem produktu jest zarówno zapobieganie infekcjom, jak i wykrywanie złożonych ataków, automatyczna reakcja oraz dostarczanie danych potrzebnych do dochodzeń.
Kluczowe funkcje Singularity Endpoint:
- Ochrona przed malware. Wykrywanie wirusów, trojanów, ransomware i szkodliwych skryptów dzięki Static AI i Behavioral AI.
- Analiza zachowania w czasie rzeczywistym. Identyfikacja podejrzanych sekwencji działań, wykorzystania luk i ataków bezplikowych.
- EDR. Zbieranie telemetrii z urządzeń oraz narzędzia do badania incydentów i wyszukiwania oznak naruszenia bezpieczeństwa.
- Automatyczna reakcja. Zatrzymywanie procesów, kwarantanna plików i izolacja urządzeń zgodnie z politykami.
- Remediation i Rollback. Usuwanie szkodliwych zmian; na obsługiwanych systemach Windows możliwość przywracania wybranych zmian po ataku.
- Storyline. Łączenie powiązanych zdarzeń w zrozumiały przebieg incydentu.
- Ochrona autonomiczna. Wybrane mechanizmy wykrywania i blokowania działają lokalnie także przy czasowym braku łączności z konsolą.
- Centralna administracja. Polityki, monitoring, raporty i obsługa incydentów z jednego interfejsu.
Dzięki Behavioral AI system analizuje działające procesy zamiast polegać wyłącznie na rozpoznanych sygnaturach. Może wychwytywać masowe szyfrowanie plików, podejrzane polecenia i inne działania charakterystyczne dla ataków.
Storyline automatycznie wiąże procesy i wydarzenia z tego samego incydentu. Analityk nie musi od początku rekonstruować przebiegu ataku z osobnych dzienników, lecz otrzymuje kontekst ułatwiający identyfikację źródła i ocenę skutków.
Ważna jest również możliwość automatycznego ograniczania skutków ataku. Produkt może zatrzymać złośliwy proces, odłączyć urządzenie od sieci lub uruchomić przewidziane polityką działania naprawcze, co ma szczególne znaczenie w przypadku ransomware.
Pakiety i warianty licencjonowania Singularity Endpoint
W 2026 roku SentinelOne oferuje kilka pakietów biznesowych, różniących się zakresem funkcji, widocznością zdarzeń i usługami dodatkowymi. W opisywanym zestawieniu kluczowe są Singularity Complete, Singularity Commercial i Singularity Enterprise.
Singularity Complete łączy ochronę urządzeń, EDR i narzędzia do badania incydentów. Jest przeznaczony dla firm potrzebujących widoczności zagrożeń, automatycznej reakcji i scentralizowanej administracji. Standardowy okres przechowywania telemetrii EDR w opisanym pakiecie wynosi 14 dni.
Singularity Commercial rozszerza Complete o funkcje wykrywania zagrożeń dla tożsamości cyfrowych, dłuższy okres przechowywania telemetrii (90 dni) oraz usługę Managed Threat Hunting. Może odpowiadać potrzebom firm o rozproszonej infrastrukturze.
Singularity Enterprise jest przeznaczony dla najbardziej rozbudowanych środowisk. Rozszerza Commercial o narzędzia do dogłębnej analizy zdarzeń i automatyzacji dochodzeń z wykorzystaniem agentowej sztucznej inteligencji. W ofercie mogą występować również usługi wdrożeniowe i szkoleniowe.
Porównanie głównych pakietów SentinelOne:
Wybór pakietu zależy od liczby urządzeń, architektury środowiska, wymaganego okresu retencji danych oraz kompetencji wewnętrznego zespołu bezpieczeństwa. Przed zakupem warto potwierdzić aktualną zawartość i dostępność wybranej licencji.
Dla firm koncentrujących się na zabezpieczeniu stacji roboczych i serwerów dobrym punktem wyjścia jest Complete. Commercial warto rozważyć przy większym zapotrzebowaniu na ochronę tożsamości i hunting zagrożeń, natomiast Enterprise odpowiada na bardziej zaawansowane potrzeby SOC.
Dzięki integracji z innymi komponentami Singularity ochronę punktów końcowych można stopniowo uzupełniać o bezpieczeństwo chmury, analizę SIEM i usługi zarządzane.
SentinelOne Singularity Cloud Security: ochrona infrastruktury chmurowej
Rozwój chmury, konteneryzacji i hybrydowych środowisk IT zmienia sposób ochrony aplikacji i danych. Luki, błędne konfiguracje, nadmiarowe uprawnienia i niewystarczający nadzór nad obciążeniami mogą prowadzić do naruszeń bezpieczeństwa.
SentinelOne Singularity Cloud Security to zestaw rozwiązań do ochrony infrastruktury, aplikacji, obciążeń i danych w chmurze. Wykorzystuje podejście CNAPP (Cloud-Native Application Protection Platform), łącząc ocenę ryzyka z wykrywaniem zagrożeń i kontrolą środowiska.
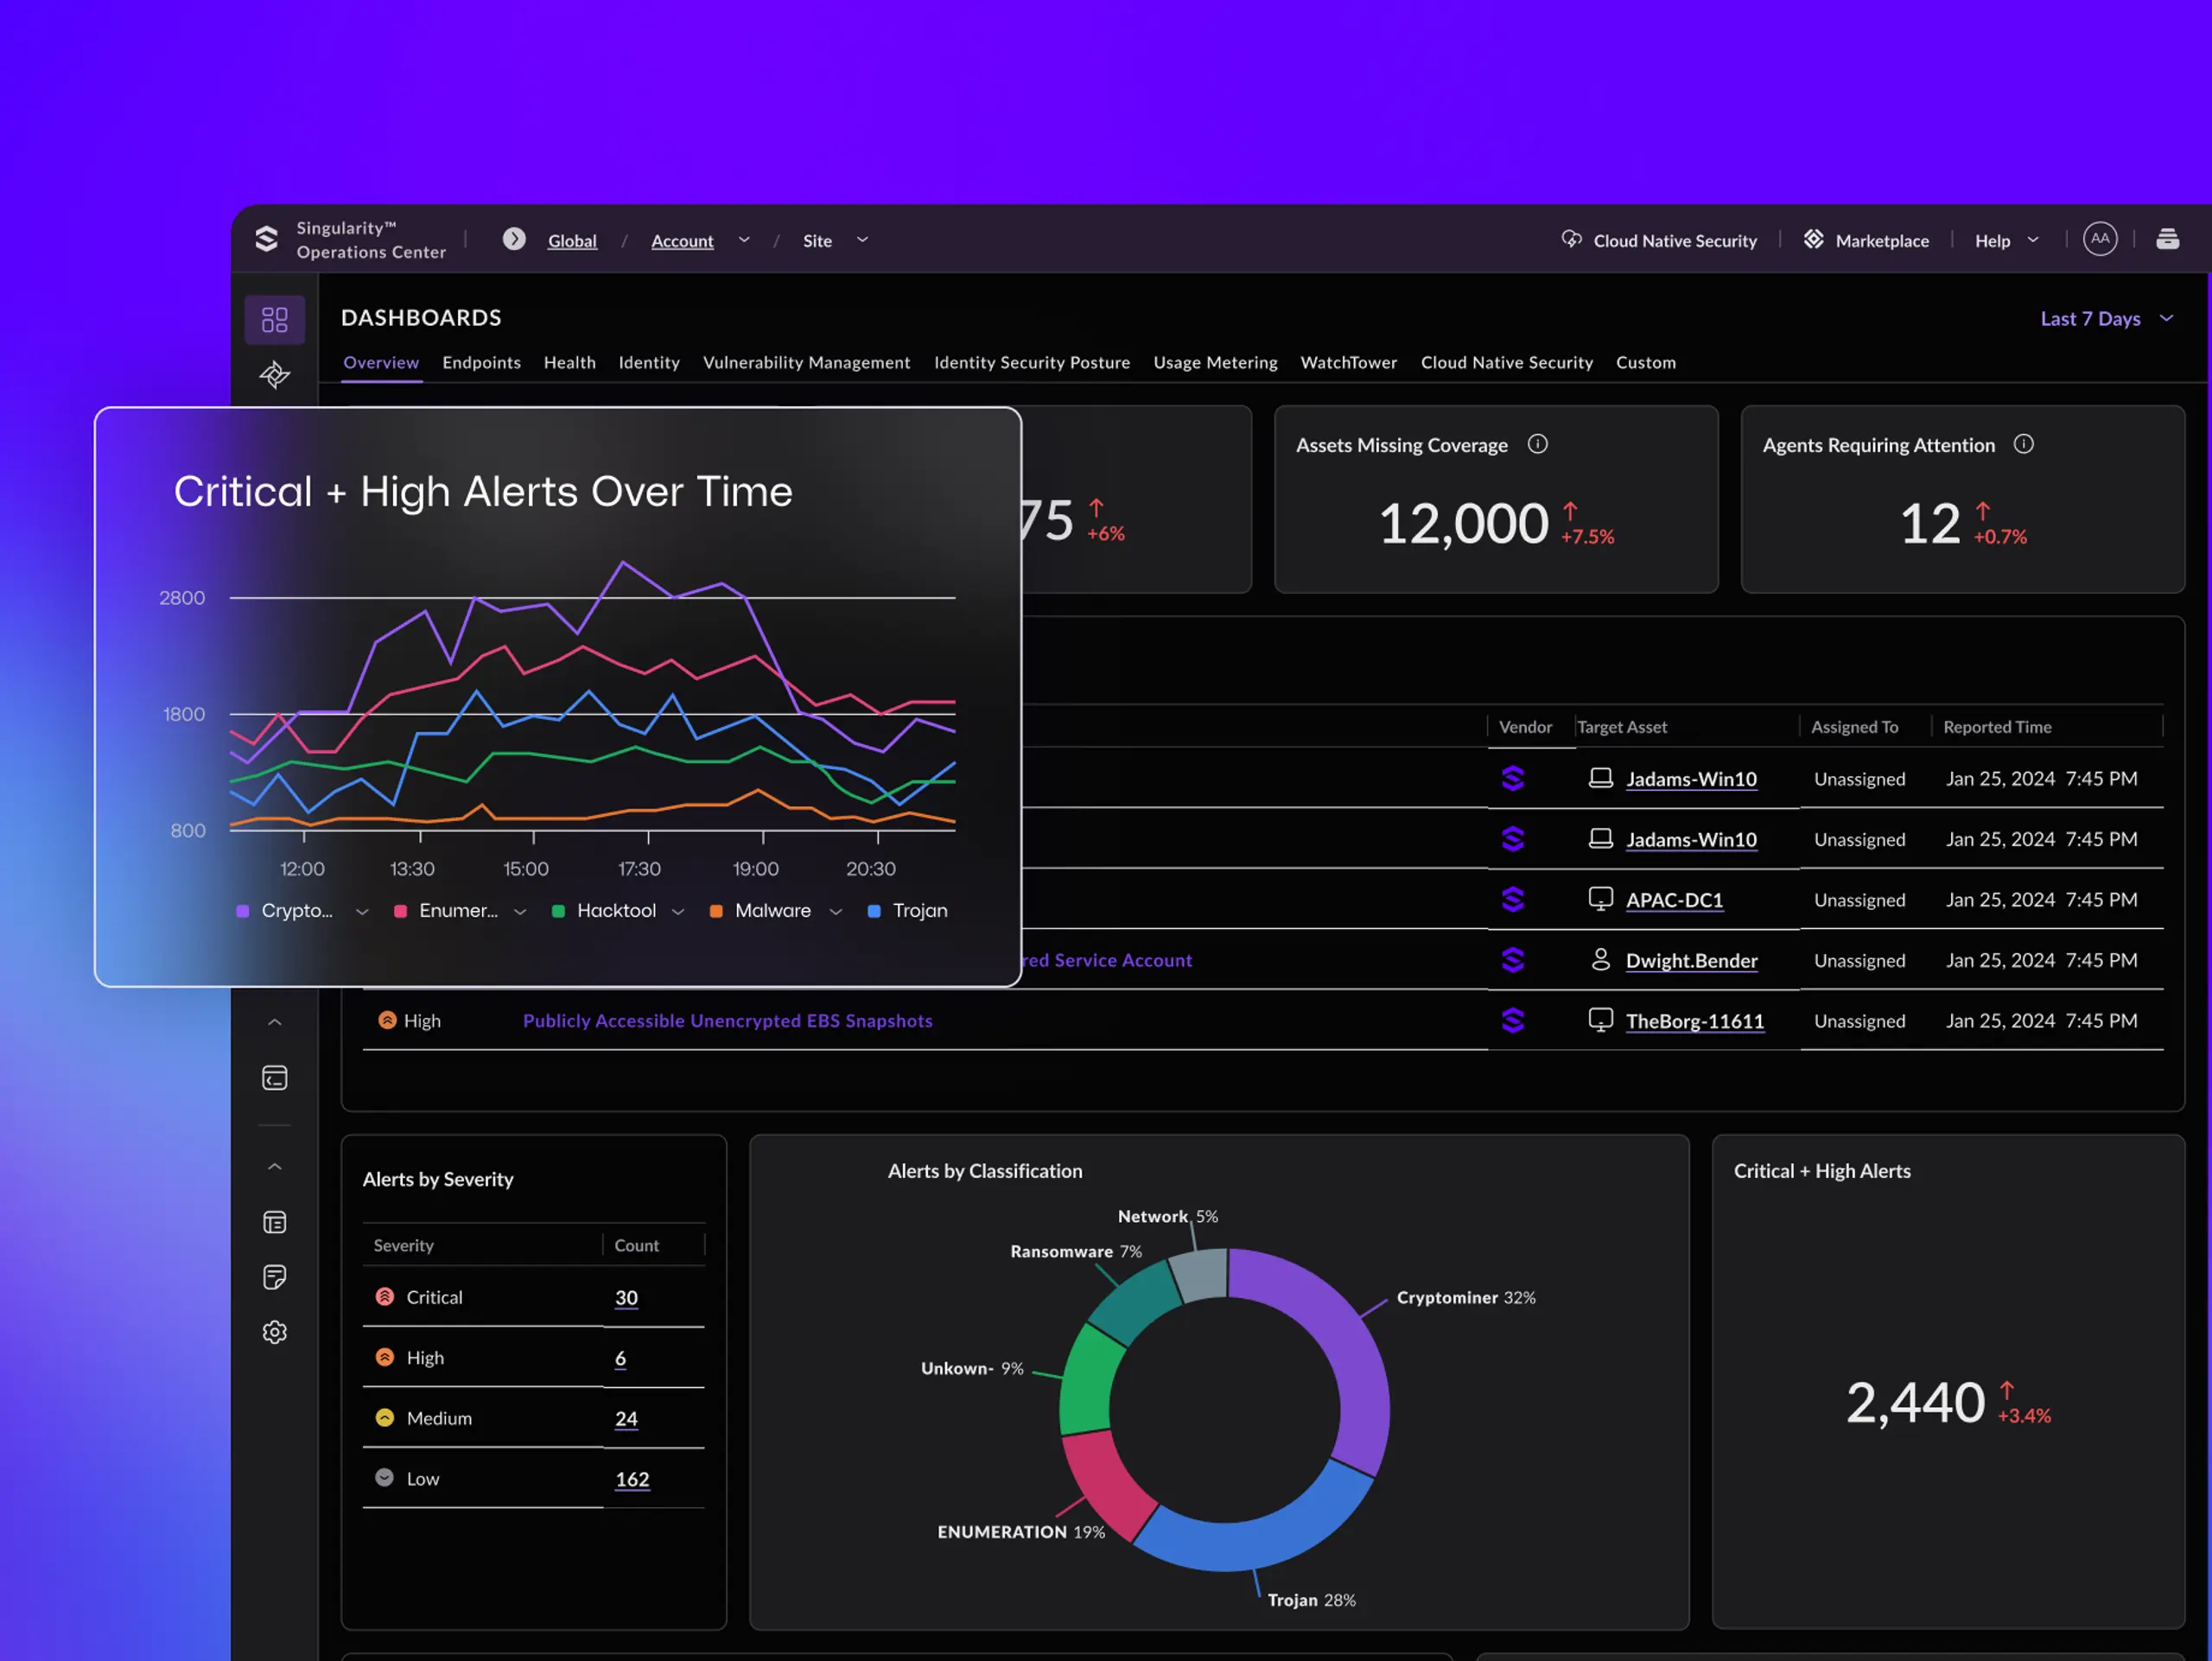
Rozwiązania mogą być stosowane w chmurach publicznych, prywatnych i hybrydowych, między innymi w AWS, Microsoft Azure i Google Cloud. Trzy podstawowe kierunki to Cloud Workload Security, Cloud Native Security oraz Cloud Data Security.
Singularity Cloud Workload Security
Cloud Workload Security chroni serwery, maszyny wirtualne, kontenery i aplikacje podczas ich działania. W przeciwieństwie do narzędzi skoncentrowanych wyłącznie na skanowaniu konfiguracji analizuje rzeczywistą aktywność procesów, dzięki czemu może wykrywać ataki na uruchomione zasoby.
Zastosowanie AI i analizy zachowań wspiera identyfikację wykorzystywania podatności, uruchamiania szkodliwego kodu, prób eskalacji uprawnień i podejrzanych poleceń.
Najważniejsze funkcje Cloud Workload Security:
- Ochrona serwerów chmurowych. Monitoring procesów w maszynach wirtualnych i systemach serwerowych.
- Bezpieczeństwo kontenerów. Wykrywanie podejrzanych działań w aplikacjach kontenerowych.
- Runtime Protection. Analiza aktywności podczas działania obciążeń.
- Wykrywanie nieznanych ataków. Modele AI i analiza behawioralna.
- Ograniczanie ruchu bocznego. Identyfikacja prób rozprzestrzeniania się ataku.
- Automatyczna reakcja. Działania ochronne na podstawie przyjętych polityk.
- Centralny monitoring. Wgląd w incydenty i stan ochrony z poziomu Singularity.
Produkt jest szczególnie użyteczny w środowiskach opartych na mikrousługach, gdzie kontenery i zasoby są dynamicznie tworzone i skalowane. Umożliwia zachowanie widoczności niebezpiecznych działań także w szybko zmieniających się konfiguracjach.
Singularity Cloud Native Security
Singularity Cloud Native Security służy do identyfikacji i ograniczania ryzyka w infrastrukturze chmurowej. Analizuje konfiguracje, podatności, prawa dostępu i potencjalne ścieżki ataku. Wykorzystuje podejście bezagentowe, dzięki czemu ocenę wielu zasobów można przeprowadzać bez instalowania dodatkowego oprogramowania na każdym z nich.
Istotnym elementem jest Offensive Security Engine, który pomaga określić, które z wykrytych problemów mogą mieć rzeczywiste znaczenie dla krytycznych zasobów. Celem jest nie tylko gromadzenie alertów, ale również ustalanie priorytetów napraw.
Podstawowe obszary funkcjonalne:
- CSPM. Kontrola błędnych i niebezpiecznych konfiguracji chmury.
- CIEM. Analiza praw dostępu, nadmiernych uprawnień i ryzyk związanych z tożsamościami w chmurze.
- DSPM. Wykrywanie danych wrażliwych i ocena ryzyka ich ujawnienia.
- AI-SPM. Analiza konfiguracji bezpieczeństwa zasobów związanych z AI.
- Attack Path Analysis. Wykrywanie kombinacji luk i błędów mogących prowadzić do przejęcia zasobów.
- Infrastructure as Code. Kontrola konfiguracji infrastruktury już na etapie przygotowywania kodu.
- Wykrywanie sekretów. Identyfikacja ujawnionych kluczy, tokenów i innych danych wrażliwych.
- Priorytetyzacja ryzyka. Wyznaczanie najważniejszych działań naprawczych w zależności od możliwości wykorzystania luki i potencjalnych skutków.
Zagrożenie może wynikać z połączenia kilku pozornie niezależnych błędów: otwartego zasobu, nadmiernych uprawnień i podatnej aplikacji. Attack Path Analysis pomaga pokazać, w jaki sposób taki zestaw problemów mógłby zostać wykorzystany do uzyskania dostępu do danych lub systemów.
Integracja z narzędziami automatyzacji ułatwia przekazywanie problemów do dalszej analizy i naprawy. Rozwiązanie dobrze sprawdza się w firmach korzystających z wielu kont i platform chmurowych.
Singularity Cloud Data Security
Singularity Cloud Data Security koncentruje się na wykrywaniu złośliwej zawartości plików i obiektów przechowywanych w chmurze lub firmowych repozytoriach danych. Pomaga identyfikować zagrożenia podczas przesyłania plików, zanim zostaną przetworzone przez aplikacje albo udostępnione użytkownikom.
Przedsiębiorstwa odbierają dokumenty, archiwa i inne materiały od klientów, pracowników oraz zewnętrznych systemów. Część z nich może zawierać malware. Rozwiązanie wykorzystuje między innymi Static AI do rozpoznawania znanych i wcześniej niewykrytych zagrożeń.
Najważniejsze możliwości:
- Skanowanie plików. Wykrywanie wirusów, ransomware i innych szkodliwych obiektów.
- Kontrola podczas przesyłania. Weryfikacja danych na wejściu do repozytorium.
- Analiza nieznanych zagrożeń. Wykorzystanie AI bez konieczności polegania wyłącznie na sygnaturach.
- Obsługa usług chmurowych. Integracje między innymi z Amazon S3 i Azure Blob Storage.
- Ochrona repozytoriów sieciowych. Skanowanie obsługiwanych pamięci NAS i systemów plikowych.
- Automatyczne polityki. Kwarantanna i inne działania wobec niebezpiecznych obiektów.
- Skalowalność. Dostosowanie przetwarzania do wielkości napływających danych.
- Integracja z Singularity. Przekazywanie informacji o wykrytych zagrożeniach do analizy.
W przeciwieństwie do DSPM, którego celem jest rozpoznawanie danych wrażliwych i ryzyka ich ujawnienia, Cloud Data Security koncentruje się na szkodliwej zawartości samych plików.
Przykładem zastosowania jest portal przyjmujący dokumenty od klientów. Cloud Data Security może skanować przesyłane obiekty i blokować dalsze przetwarzanie niebezpiecznych plików. Rozwiązanie znajduje zastosowanie również tam, gdzie dane w chmurze są wykorzystywane przez aplikacje i procesy automatyczne.
Podsumowując: Cloud Native Security wykrywa niebezpieczne konfiguracje i podatności, Cloud Workload Security chroni działające systemy, a Cloud Data Security analizuje zawartość plików. Razem tworzą warstwową ochronę infrastruktury chmurowej.
SentinelOne Singularity Identity: ochrona tożsamości użytkowników
Kradzież danych uwierzytelniających to jedna z istotnych dróg dostępu do firmowych systemów. Atakujący korzystają z phishingu, przejętych haseł, malware i błędów uprawnień, aby uzyskać kontrolę nad kontami pracowników lub administratorów. Gdy posługują się prawdziwymi poświadczeniami, ich działania mogą wyglądać jak normalna aktywność użytkownika.
SentinelOne Singularity Identity służy do ochrony tożsamości cyfrowych, wykrywania prób przejęcia kont i ograniczania nieautoryzowanego dostępu. Łączy rozwiązania ITDR (Identity Threat Detection and Response), analizę stanu zabezpieczeń systemów tożsamości oraz mechanizmy reakcji na zagrożenia.
Produkt jest skierowany do środowisk hybrydowych, w tym infrastruktury z Microsoft Active Directory i Microsoft Entra ID. Jego ważną zaletą jest integracja z ochroną urządzeń końcowych, umożliwiająca analizowanie incydentów występujących na wielu poziomach infrastruktury.
Główne możliwości Singularity Identity:
- ITDR. Wykrywanie podejrzanych działań związanych z kontami i reakcja na ich kompromitację.
- Wykrywanie kradzieży poświadczeń. Identyfikowanie prób przejęcia haseł, tokenów i danych logowania.
- Ograniczanie ruchu bocznego. Wykrywanie prób dostępu do kolejnych zasobów przy użyciu przejętych kont.
- Kontrola eskalacji uprawnień. Rozpoznawanie podejrzanych prób uzyskania praw administratora.
- Identity Security Posture Management. Ocena konfiguracji systemów tożsamości i ich podatności.
- Identity Deception. Stosowanie kontrolowanych przynęt do wczesnego ujawniania aktywności intruzów.
- Identyfikacja ujawnionych poświadczeń. Weryfikacja wybranych oznak wycieków danych kont.
- Polityki dostępu. Blokowanie podejrzanych sesji lub dodatkowa weryfikacja w obsługiwanych scenariuszach.
- Automatyczna reakcja. Ograniczanie dostępu za pośrednictwem dostępnych integracji.
- Wspólne dochodzenia. Analiza powiązanych zdarzeń dotyczących kont i urządzeń.
Ochrona przed kradzieżą poświadczeń i eskalacją uprawnień
Po zdobyciu danych logowania zwykłego pracownika napastnik może próbować zwiększyć swoje uprawnienia, zlokalizować konta administratorów i uzyskać dostęp do systemów krytycznych. Singularity Identity analizuje podejrzane wzorce używania tożsamości i pozwala wykrywać wybrane próby nadużycia uprawnień.
Ważną rolę odgrywa Identity Deception. Mechanizmy te tworzą kontrolowane przynęty, których użycie może wskazywać na rozpoznanie środowiska przez atakującego albo próbę nieautoryzowanego dostępu. Dzięki temu zagrożenie może zostać zauważone na wcześniejszym etapie.
Zapobieganie przemieszczaniu się atakujących w sieci
Po pierwszym włamaniu atakujący często próbują przedostać się na kolejne urządzenia, serwery i systemy administracyjne. Tę technikę określa się jako lateral movement (przemieszczanie boczne). Może ona doprowadzić do rozszerzenia incydentu na dużą część infrastruktury.
Singularity Identity analizuje podejrzane próby wykorzystania kont do przechodzenia między zasobami. Zależnie od konfiguracji i integracji możliwe jest uruchomienie działań ograniczających dostęp, blokowanie sesji lub wymuszanie dodatkowego uwierzytelnienia.
Możliwości te są szczególnie ważne w rozproszonych organizacjach o złożonej strukturze uprawnień i dużej liczbie pracowników.
Analiza bezpieczeństwa Active Directory i chmurowych systemów tożsamości
Singularity Identity wspiera także profilaktyczną ocenę konfiguracji systemów zarządzania tożsamościami. Pomaga identyfikować niebezpieczne ustawienia, nadmiarowe uprawnienia i słabe punkty, które mogłyby ułatwiać atak.
Dotyczy to między innymi Microsoft Active Directory oraz Microsoft Entra ID, powszechnie stosowanych do zarządzania kontami, grupami i dostępem do zasobów przedsiębiorstwa.
W ramach Identity Security Posture Management analitycy mogą określać priorytetowe problemy i planować ich usunięcie. To podejście pozwala nie tylko odpowiadać na incydenty, ale także systematycznie ograniczać powierzchnię ataku.
Integracja Singularity Identity z Endpoint Security
Jedną z ważniejszych zalet ekosystemu SentinelOne jest powiązanie zdarzeń dotyczących kont użytkowników i urządzeń końcowych w ramach jednej platformy.
Przykładowo napastnik może przejąć komputer pracownika, pozyskać jego poświadczenia i wykorzystać je do połączenia z serwerem. Jeśli systemy endpoint i identity działają osobno, analitycy muszą ręcznie zestawiać dzienniki z różnych narzędzi.
SentinelOne Singularity pomaga rozpatrywać takie zdarzenia we wspólnym kontekście i ustalać powiązania między aktywnością procesów, wykorzystaniem kont oraz próbami dostępu do kolejnych zasobów.
Korzyści z integracji obejmują:
- szybsze identyfikowanie ataków wykorzystujących przejęte konta;
- dokładniejsze odtwarzanie przebiegu incydentów;
- koordynację działań na poziomie urządzeń i tożsamości;
- ograniczenie liczby rozproszonych ostrzeżeń;
- lepszą przejrzystość aktywności użytkowników oraz zdarzeń uwierzytelniania.
Singularity Identity jest szczególnie interesujący dla średnich i dużych przedsiębiorstw, firm o hybrydowej infrastrukturze i organizacji z dużą liczbą kont uprzywilejowanych.
Podsumowanie
W 2026 roku SentinelOne dostarcza zintegrowany ekosystem rozwiązań łączących sztuczną inteligencję, analizę zachowania, rozszerzone wykrywanie zagrożeń i automatyczną reakcję. Portfolio obejmuje ochronę urządzeń, chmury, tożsamości cyfrowych, danych oraz scentralizowany monitoring bezpieczeństwa.
Podstawę środowiska stanowi SentinelOne Singularity Platform. Singularity Endpoint chroni stacje robocze i serwery, Cloud Security zabezpiecza zasoby i aplikacje chmurowe, a Singularity Identity pomaga wykrywać ataki na konta. Uzupełnieniem są AI SIEM oraz Purple AI, wspierające analizę telemetrii, badanie incydentów i automatyzację pracy SOC.
Ważnym kierunkiem rozwoju producenta jest przejście od wykrywania zagrożeń do inteligentnej, częściowo autonomicznej ochrony. Behavioral AI, Agentic Investigation i scenariusze reakcji pomagają skracać czas od identyfikacji podejrzanego działania do jego powstrzymania, przy zachowaniu kontroli organizacji nad politykami bezpieczeństwa.
Dobór produktów zależy od wielkości firmy, jej architektury IT i wymagań. Dla wielu organizacji punktem wyjścia będzie Singularity Endpoint. Firmy korzystające intensywnie z chmury mogą rozważyć Cloud Security, a przedsiębiorstwa mające własne SOC - AI SIEM i Purple AI.
Najważniejszą zaletą SentinelOne jest możliwość budowy skalowalnego i spójnego systemu ochrony, w którym wykrywanie, analiza zdarzeń i reagowanie stanowią wzajemnie powiązane procesy. Takie podejście wspiera ograniczanie ryzyka cyberataków oraz ciągłość działania firmy.
Softlist pomaga wybrać rozwiązania SentinelOne odpowiednie do infrastruktury i wymagań organizacji, a także doradza w zakresie produktów, licencjonowania i zakupu oprogramowania.