Nowoczesna infrastruktura IT przedsiębiorstw coraz rzadziej opiera się na jednej domenie, sieci lokalnej i ograniczonym zestawie aplikacji. Pracownicy korzystają z usług SaaS, platform chmurowych i urządzeń mobilnych, klienci komunikują się z firmami za pośrednictwem aplikacji internetowych i portali samoobsługowych, a same usługi cyfrowe często składają się z wielu API oraz zewnętrznych integracji. W takich warunkach klasyczny model zarządzania kontami użytkowników przestaje być wystarczający.
Na pierwszy plan wysuwa się Identity and Access Management 🔐 - kompleksowe podejście do zarządzania tożsamościami cyfrowymi, uwierzytelnianiem, autoryzacją oraz całym cyklem życia dostępu. To właśnie w tym obszarze działa Okta, oferując platformę obejmującą zarówno wewnętrzne scenariusze korporacyjne, jak i zarządzanie tożsamością klientów.
Główne rozwiązania Okta można podzielić na trzy podstawowe obszary. Okta Workforce Identity służy do zarządzania dostępem pracowników, kontraktorów i innych użytkowników wewnętrznych do zasobów firmowych. Okta Customer Identity jest ukierunkowana na scenariusze klienckie i partnerskie, w których kluczowe znaczenie mają wygodna rejestracja, bezpieczne logowanie oraz skalowalność. Auth0 z kolei zapewnia programistom bardziej elastyczny zestaw narzędzi umożliwiających bezpośrednie osadzanie mechanizmów uwierzytelniania i autoryzacji w aplikacjach oraz produktach cyfrowych.
👥 Okta Workforce Identity
Okta Workforce Identity jest przeznaczona dla firm, które potrzebują centralnie zarządzać dostępem pracowników, kontraktorów, partnerów oraz innych użytkowników wewnętrznych do systemów korporacyjnych. Rozwiązanie łączy procesy uwierzytelniania, nadawania uprawnień, kontroli dostępu oraz zarządzania kontami użytkowników w ramach jednej platformy.
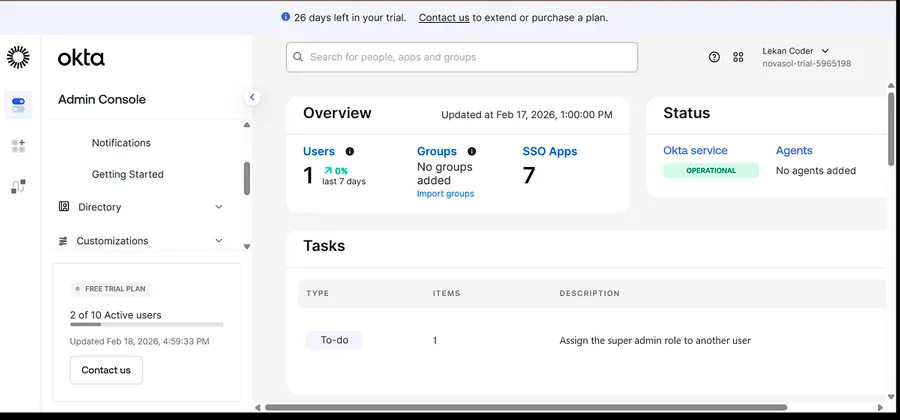
W praktyce infrastruktura przedsiębiorstwa rzadko ogranicza się do kilku aplikacji. Pracownicy korzystają z Microsoft 365, Salesforce, Jira, Slack, VPN, portali wewnętrznych oraz wielu innych usług, z których każda może posiadać własny system logowania i odrębne zasady dostępu. Wraz z rozwojem firmy takie środowisko staje się coraz trudniejsze w administrowaniu: rośnie liczba kont, pojawiają się nadmiarowe uprawnienia, a zmiana stanowiska lub odejście pracownika wymaga jednoczesnej aktualizacji dostępu w wielu systemach.
💡 Workforce Identity pozwala zbudować bardziej uporządkowany i kontrolowany model dostępu. Dzięki mechanizmowi Single Sign-On użytkownik może uwierzytelnić się raz, a następnie korzystać z dozwolonych aplikacji bez konieczności ciągłego wprowadzania osobnych haseł. Dla działu IT oznacza to prostsze zarządzanie kontami oraz możliwość ograniczenia liczby zgłoszeń związanych z problemami z logowaniem i resetowaniem haseł.
Dodatkowy poziom ochrony zapewnia uwierzytelnianie wieloskładnikowe 🔐. Okta umożliwia stosowanie dodatkowych czynników weryfikacyjnych oraz uwzględnianie kontekstu próby logowania. Polityki dostępu mogą zależeć od używanej aplikacji, urządzenia, poziomu ryzyka oraz innych warunków. Dzięki temu ochrona nie ogranicza się wyłącznie do hasła i może być dynamicznie dostosowywana do konkretnego scenariusza dostępu.
🔄 Kolejnym ważnym obszarem jest zarządzanie cyklem życia użytkownika. Po zatrudnieniu nowego pracownika można automatycznie przypisać mu odpowiednie aplikacje i uprawnienia zgodnie z jego rolą, działem lub innymi atrybutami. Jeżeli pracownik zmienia stanowisko, zakres dostępu może zostać odpowiednio zaktualizowany, natomiast po zakończeniu współpracy - szybko odebrany. Takie podejście ogranicza zakres ręcznej administracji i zmniejsza ryzyko pozostawienia użytkownikowi uprawnień, których nie powinien już posiadać.
W organizacjach o bardziej złożonej strukturze dostępu Workforce Identity wspiera również procesy kontroli uprawnień uprzywilejowanych. Platforma może być wykorzystywana do zarządzania nadawaniem uprawnień, weryfikowania ich zgodności z aktualnymi obowiązkami użytkowników oraz ograniczania dostępu do krytycznych zasobów. Dzięki temu rozwiązanie stanowi istotny element architektury Zero Trust 🛡️, w której zaufanie nie jest przyznawane automatycznie tylko dlatego, że użytkownik znajduje się wewnątrz środowiska korporacyjnego.
🌐 Okta Customer Identity
Okta Customer Identity jest przeznaczona do zarządzania tożsamością użytkowników zewnętrznych - klientów, partnerów, subskrybentów oraz użytkowników usług cyfrowych. W przeciwieństwie do Workforce Identity, gdzie głównym zadaniem jest kontrolowanie dostępu pracowników do zasobów firmowych, Customer Identity koncentruje się na aplikacjach publicznych, panelach użytkowników, sklepach internetowych, platformach SaaS oraz innych usługach, w których uwierzytelnianie stanowi istotną część doświadczenia klienta.
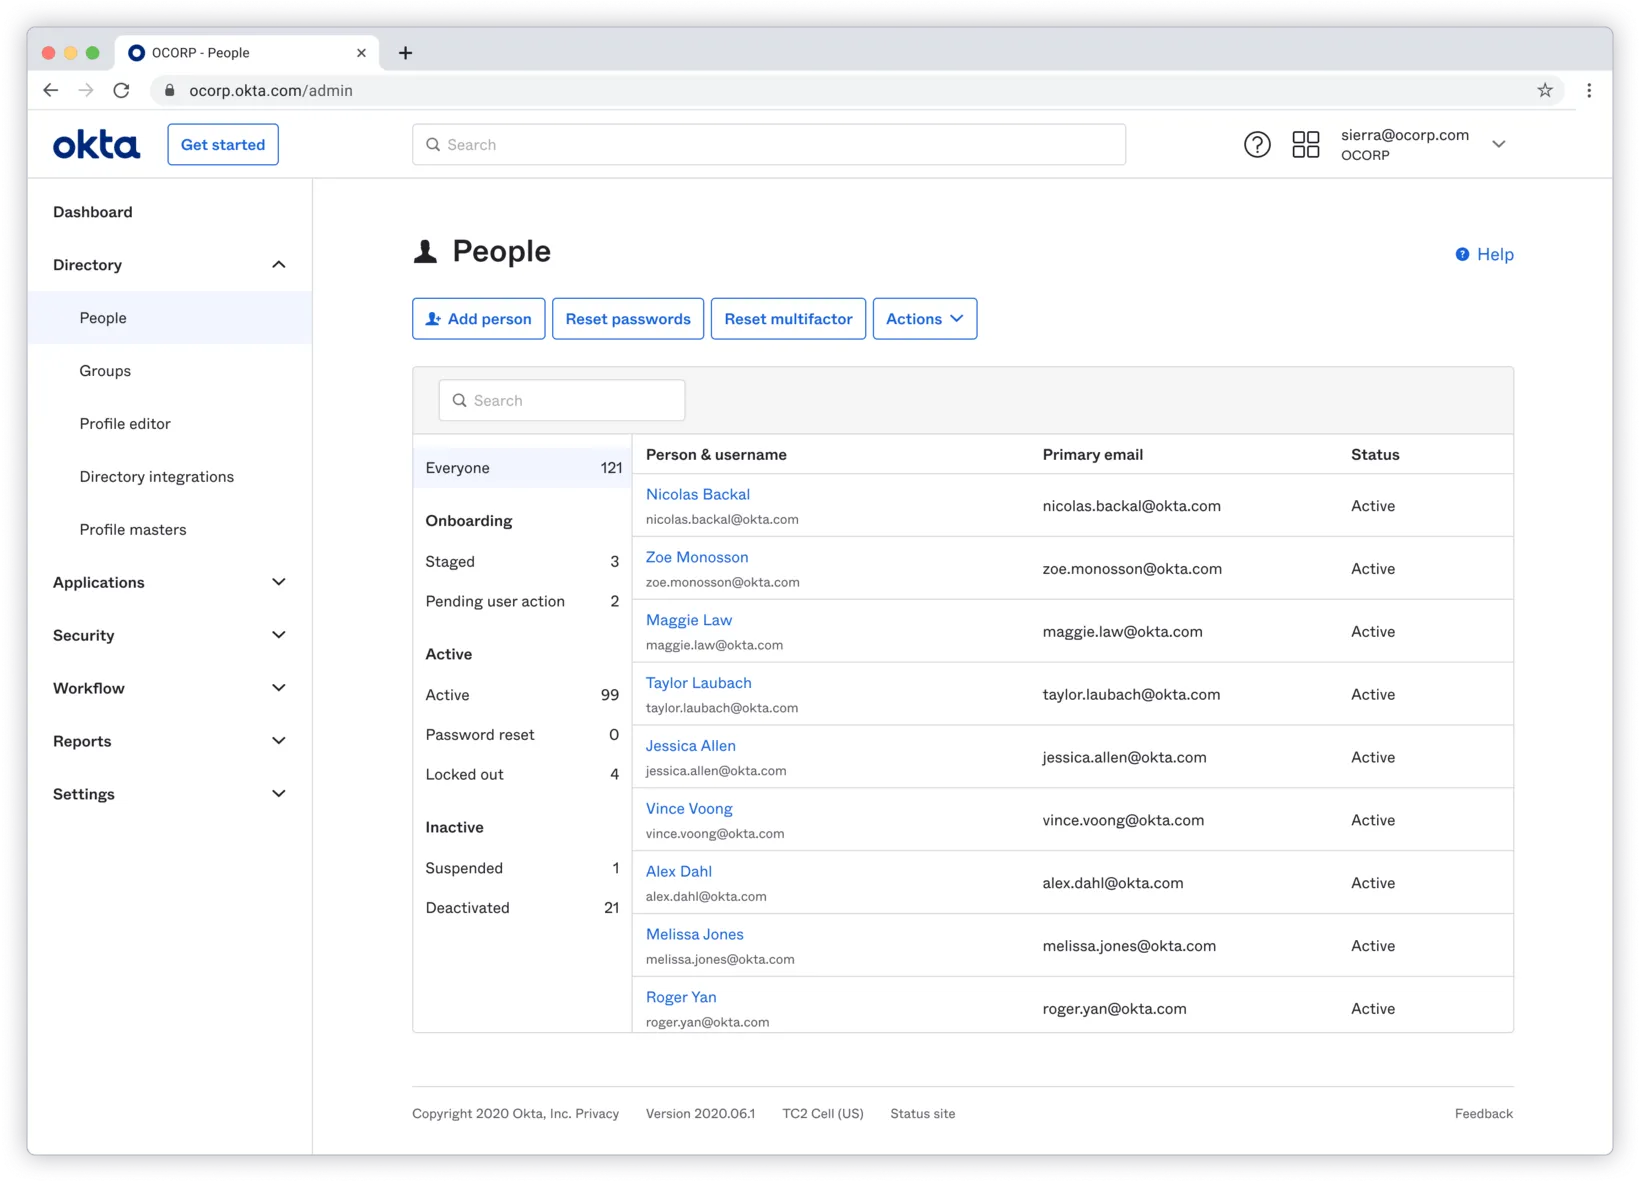
⚖️ W takich systemach szczególnie ważne jest zachowanie równowagi pomiędzy bezpieczeństwem a wygodą użytkownika. Zbyt skomplikowany proces rejestracji lub logowania zwiększa prawdopodobieństwo, że użytkownik zrezygnuje z korzystania z usługi, natomiast niewystarczające zabezpieczenia podnoszą ryzyko przejęcia konta. Okta umożliwia projektowanie procesów rejestracji i uwierzytelniania w taki sposób, aby poziom ochrony odpowiadał poziomowi ryzyka, a jednocześnie użytkownik był obciążany możliwie najmniejszą liczbą dodatkowych czynności.
Platforma obsługuje różne scenariusze logowania, w tym klasyczne uwierzytelnianie za pomocą loginu i hasła, uwierzytelnianie wieloskładnikowe, rozwiązania passwordless, logowanie za pośrednictwem zewnętrznych dostawców oraz federację tożsamości. Dzięki temu firmy mogą dobierać odpowiedni model logowania w zależności od rodzaju usługi, charakterystyki odbiorców oraz wymagań bezpieczeństwa.
👤 Istotne znaczenie ma również zarządzanie profilami użytkowników. Customer Identity może pełnić rolę scentralizowanej warstwy tożsamości pomiędzy wieloma aplikacjami i kanałami cyfrowymi. Zamiast tworzyć osobny system kont dla każdej witryny, aplikacji mobilnej czy portalu, firma może korzystać z jednego modelu tożsamości i spójnie zarządzać danymi użytkownika w całym ekosystemie cyfrowym.
📈 W przypadku dużych usług równie istotna jest skalowalność. Aplikacje publiczne mogą jednocześnie obsługiwać tysiące lub miliony użytkowników, a obciążenie systemu uwierzytelniania może gwałtownie wzrastać podczas kampanii marketingowych, premier nowych produktów lub sezonowych szczytów ruchu. Wykorzystanie wyspecjalizowanej platformy CIAM pozwala przenieść procesy identyfikacji do oddzielnej, zarządzanej warstwy i uniknąć konieczności samodzielnego tworzenia całej infrastruktury uwierzytelniania.
🛡️ Kolejnym ważnym zadaniem jest ochrona kont klientów przed zautomatyzowanymi atakami, próbami siłowego odgadywania haseł, ponownym wykorzystaniem skradzionych danych logowania oraz innymi scenariuszami typu account takeover. W zależności od konfiguracji polityki dostępu mogą uwzględniać kontekst próby logowania i wymagać dodatkowego potwierdzenia wyłącznie wtedy, gdy poziom ryzyka wzrasta.
🧩 Auth0
Auth0 to platforma zarządzania tożsamością skierowana przede wszystkim do programistów i zespołów produktowych, które chcą bezpośrednio zintegrować mechanizmy uwierzytelniania oraz autoryzacji z własnymi aplikacjami. Po przejęciu Auth0 przez Okta platforma stała się ważną częścią ekosystemu Customer Identity, zachowując jednocześnie swoje developer-first podejście oraz wysoki poziom elastyczności.
W odróżnieniu od rozwiązań oferujących bardziej gotową warstwę zarządzania tożsamością klientów, Auth0 zapewnia programistom większą kontrolę nad tym, w jaki sposób użytkownicy się rejestrują, uwierzytelniają i uzyskują dostęp do funkcji aplikacji. Platforma udostępnia SDK, API oraz gotowe mechanizmy integracyjne dla aplikacji internetowych, mobilnych, aplikacji typu SPA oraz usług opartych na API.
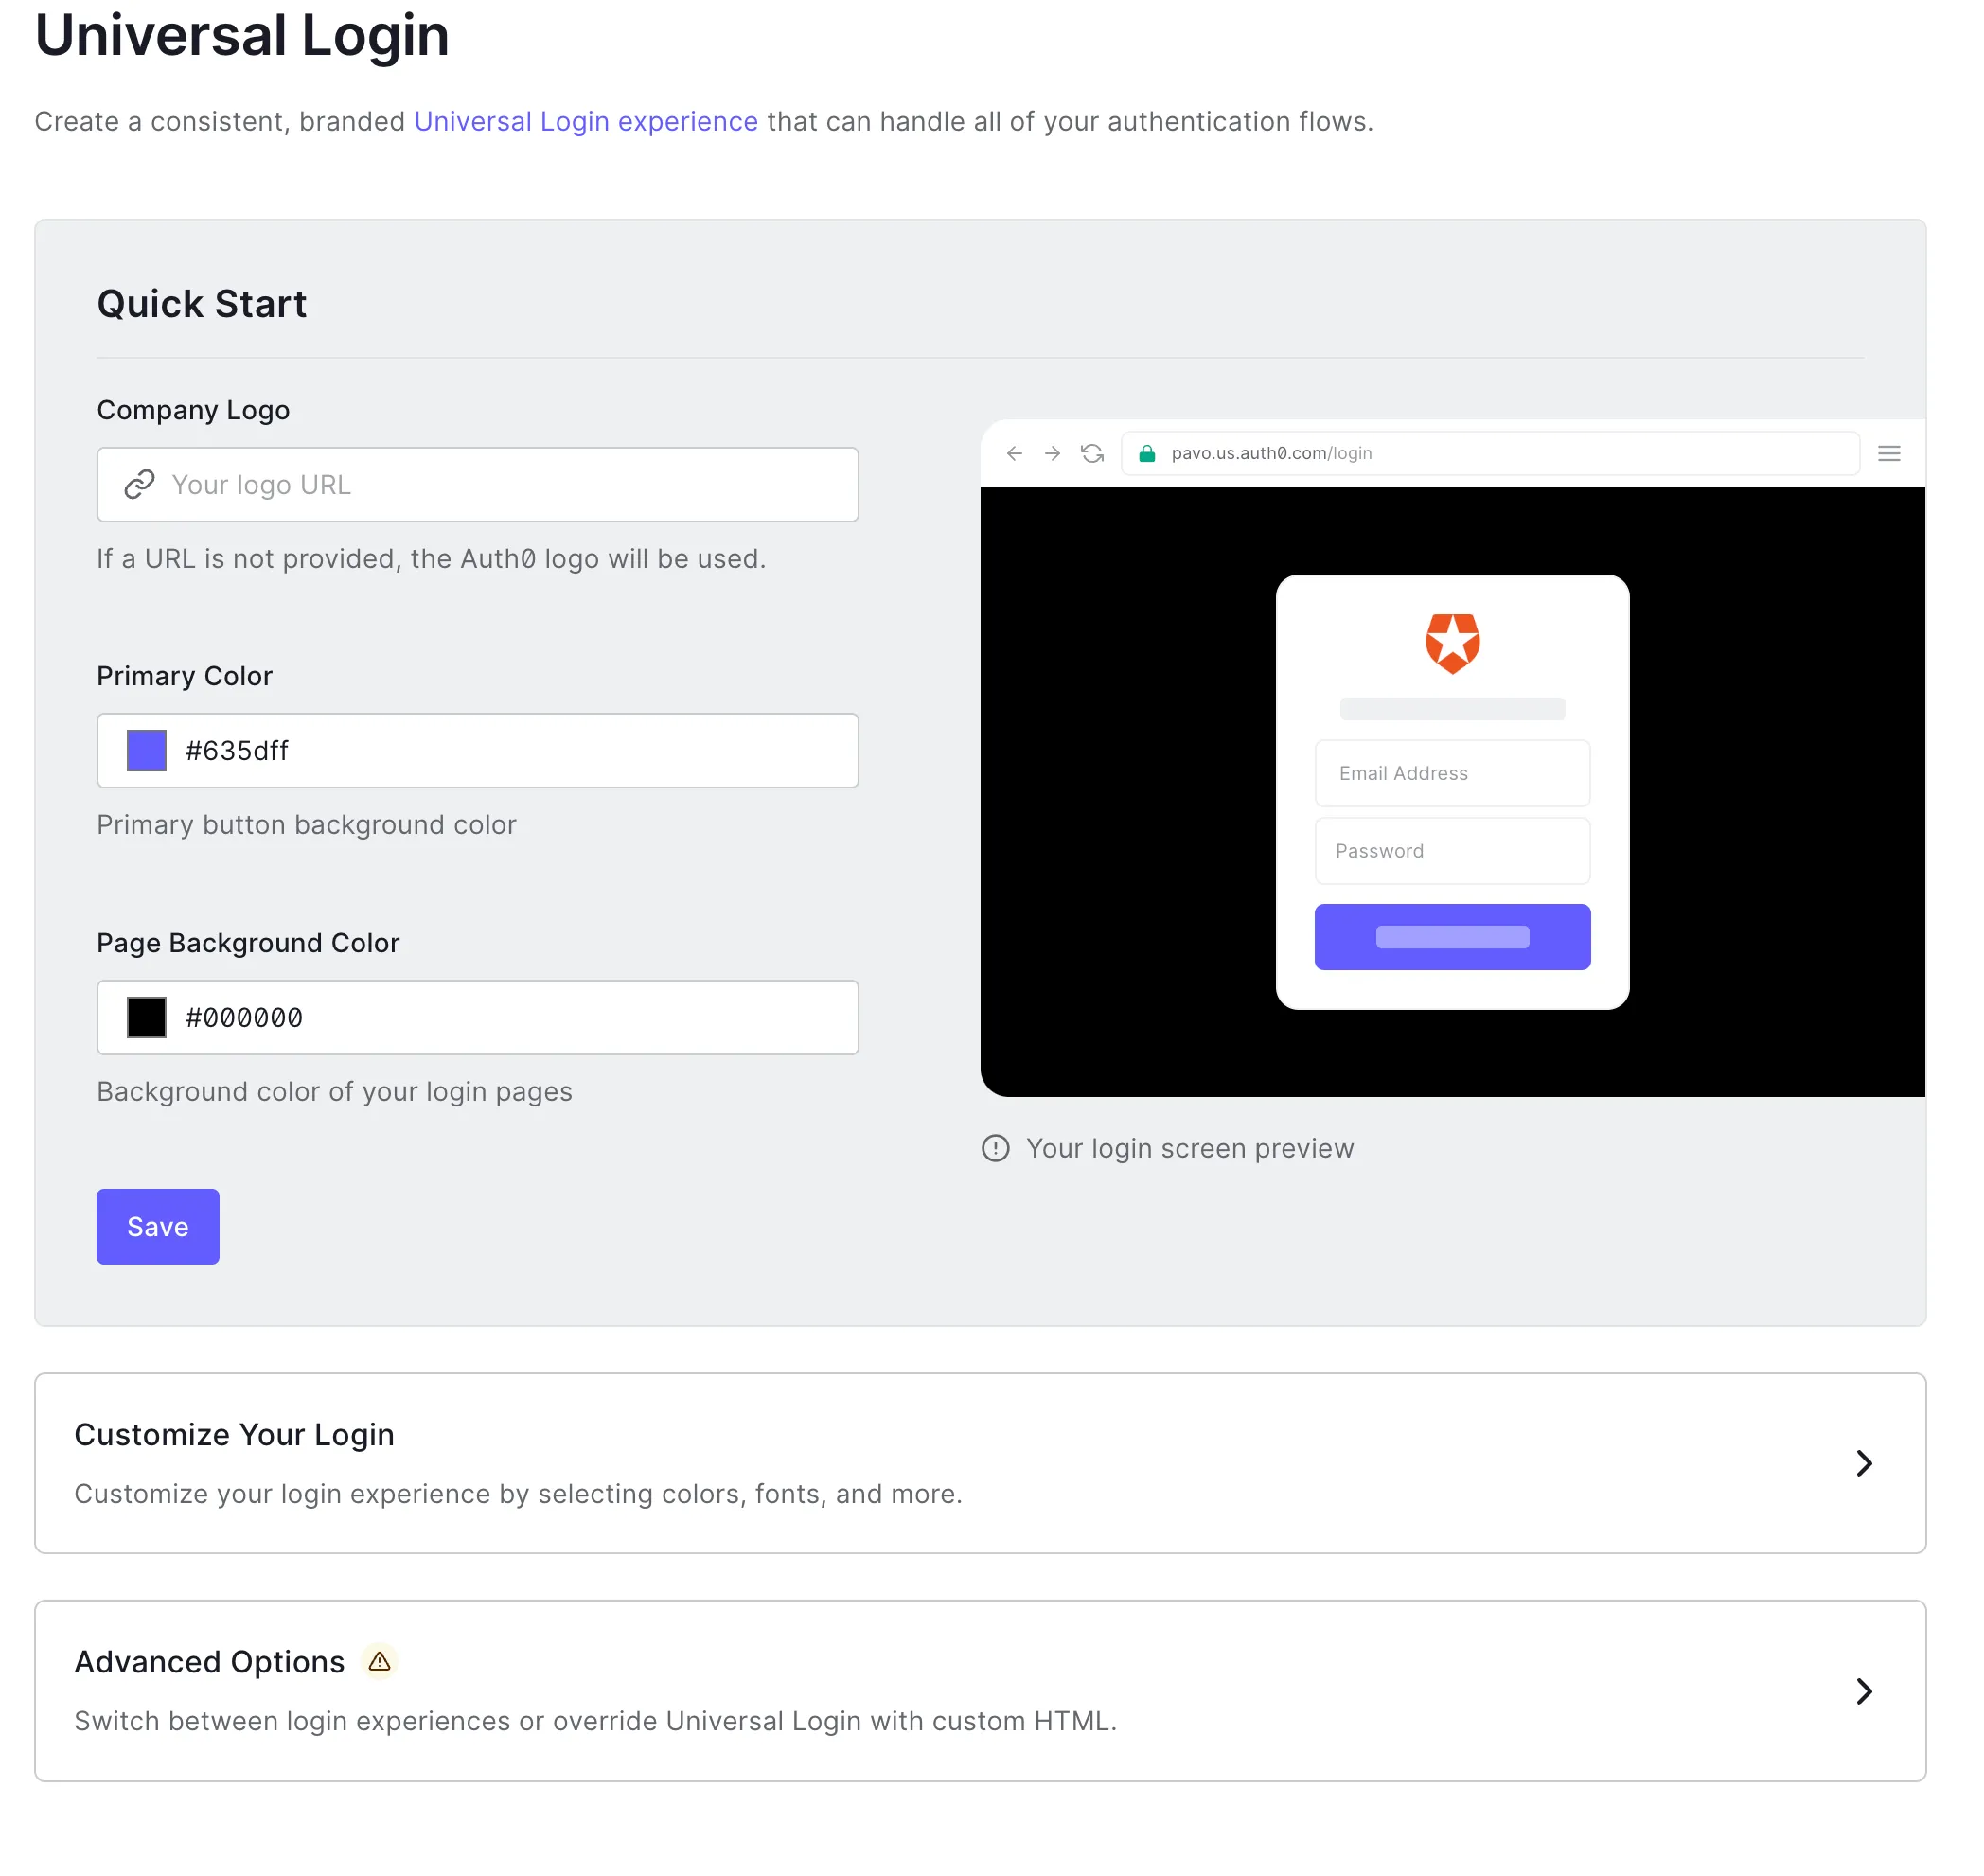
Auth0 obsługuje wiele metod uwierzytelniania. Może to być klasyczne logowanie za pomocą adresu e-mail i hasła, logowanie społecznościowe przez zewnętrznych dostawców, federacja korporacyjna, uwierzytelnianie wieloskładnikowe oraz scenariusze passwordless. Taka elastyczność pozwala dostosować proces logowania do konkretnego produktu oraz oczekiwań jego użytkowników.
🔐 Szczególną rolę odgrywa również autoryzacja. Auth0 może być wykorzystywane nie tylko do potwierdzania tożsamości użytkownika, ale również do zarządzania tym, jakie działania może on wykonywać po zalogowaniu. W tym celu stosowane są role, uprawnienia i polityki dostępu, co ma szczególne znaczenie w przypadku platform SaaS, usług B2B oraz aplikacji o złożonym modelu uprawnień.
⚙️ Dla programistów istotna jest także możliwość szerokiej personalizacji. Logikę rejestracji, logowania oraz obsługi zdarzeń można rozszerzać o własne scenariusze, integracje i reguły. Pozwala to połączyć Auth0 z systemami CRM, usługami wewnętrznymi, platformami analitycznymi, systemami wykrywania ryzyka oraz innymi komponentami infrastruktury.
Jedną z ważnych zalet Auth0 jest również to, że zespół nie musi samodzielnie tworzyć kompletnego backendu uwierzytelniania. Programiści mogą skoncentrować się na funkcjonalności produktu, korzystając z gotowej infrastruktury tożsamości obsługującej współczesne protokoły i standardy, w tym OAuth 2.0, OpenID Connect oraz SAML.
🔎 Czym różnią się Workforce Identity, Customer Identity i Auth0
Mimo że Workforce Identity, Customer Identity i Auth0 należą do ekosystemu Okta i wszystkie są związane z zarządzaniem tożsamością cyfrową, rozwiązują różne problemy i są przeznaczone dla różnych grup użytkowników.
Okta Workforce Identity koncentruje się przede wszystkim na wewnętrznym środowisku IT organizacji. Jej zadaniem jest zapewnienie pracownikom, kontraktorom i partnerom bezpiecznego dostępu do aplikacji firmowych, usług chmurowych oraz zasobów wewnętrznych. Największy nacisk kładziony jest tutaj na centralne zarządzanie dostępem, SSO, MFA, cykl życia kont użytkowników oraz kontrolę uprawnień.
Okta Customer Identity obsługuje natomiast użytkowników zewnętrznych. Są to klienci, subskrybenci, użytkownicy usług internetowych, paneli klienta oraz portali partnerskich. W takich scenariuszach kluczowe znaczenie mają wygodna rejestracja, skalowalne uwierzytelnianie, ochrona kont oraz spójne doświadczenie użytkownika w różnych kanałach cyfrowych.
Auth0 również należy do obszaru tożsamości klientów, jednak jest znacznie silniej ukierunkowane na programistów i zespoły produktowe. Rozwiązanie to wybiera się wtedy, gdy konieczne jest elastyczne osadzenie uwierzytelniania i autoryzacji we własnej aplikacji, zarządzanie API, konfiguracja niestandardowych scenariuszy logowania oraz głęboka integracja systemu tożsamości z architekturą produktu cyfrowego.
W praktyce wybór pomiędzy tymi rozwiązaniami nie zaczyna się od porównania listy funkcji, lecz od odpowiedzi na pytanie, czyją tożsamością należy zarządzać. Jeśli chodzi o pracowników i systemy wewnętrzne, podstawowym wyborem jest Workforce Identity. Jeżeli konieczne jest zorganizowanie dostępu klientów do usług cyfrowych, właściwym kierunkiem jest Customer Identity. Natomiast gdy uwierzytelnianie ma stać się integralną częścią architektury własnej aplikacji, a zespół deweloperski potrzebuje maksymalnej elastyczności, bardziej naturalnym wyborem staje się Auth0.
🌐 Zalety ekosystemu Okta
Największa zaleta Okta nie polega na pojedynczych funkcjach, lecz na możliwości zbudowania spójnego podejścia do zarządzania tożsamością dla różnych grup użytkowników i różnych scenariuszy cyfrowych. Firma może korzystać z jednego ekosystemu dla pracowników, klientów, partnerów oraz własnych aplikacji, zachowując przy tym jednolite zasady bezpieczeństwa i zarządzania dostępem.
🎯 Jedną z kluczowych korzyści jest centralizacja zarządzania. Zamiast wielu rozproszonych systemów uwierzytelniania i odrębnych kont organizacja zyskuje jednolitą infrastrukturę, w której można zarządzać politykami dostępu, metodami uwierzytelniania, profilami użytkowników oraz integracjami.
🔐 Drugą istotną zaletą jest obsługa nowoczesnych modeli bezpieczeństwa. Okta umożliwia stosowanie uwierzytelniania wieloskładnikowego, kontekstowych polityk dostępu, scenariuszy passwordless oraz innych mechanizmów, które ograniczają zależność od haseł i pomagają zmniejszać ryzyko przejęcia kont użytkowników.
📈 Duże znaczenie ma również skalowalność. Rozwiązania Okta sprawdzają się zarówno w wewnętrznych systemach korporacyjnych, jak i w publicznych usługach cyfrowych obsługujących dużą liczbę użytkowników. Dzięki temu infrastruktura tożsamości może rozwijać się wraz z organizacją, bez konieczności przebudowy architektury dostępu przy każdym nowym projekcie.
🔗 Kolejną zaletą są szerokie możliwości integracji. Okta może współpracować z aplikacjami korporacyjnymi, usługami SaaS, platformami chmurowymi, aplikacjami mobilnymi oraz API. Deweloperzy mają do dyspozycji SDK, API i narzędzia integracyjne, które pozwalają osadzić zarządzanie tożsamością bezpośrednio w produkcie cyfrowym.
⚙️ Korzystanie z jednego ekosystemu upraszcza również codzienną eksploatację. Zespoły IT zyskują bardziej przejrzyste zarządzanie dostępem, programiści - gotowe narzędzia do uwierzytelniania, a biznes - bardziej przewidywalne i spójne doświadczenie użytkownika zarówno dla pracowników, jak i klientów.
✅ Podsumowanie
Okta oferuje kompleksowe podejście do zarządzania tożsamością cyfrową i dostępem, obejmujące zarówno wewnętrzne scenariusze korporacyjne, jak i obsługę klientów oraz własnych produktów cyfrowych. Workforce Identity pomaga centralizować dostęp pracowników i kontraktorów, Customer Identity koncentruje się na usługach klienckich i użytkownikach zewnętrznych, natomiast Auth0 zapewnia programistom elastyczne narzędzia do bezpośredniej integracji uwierzytelniania i autoryzacji z aplikacjami.
Wybór konkretnego rozwiązania zależy od architektury środowiska IT, typu użytkowników, wymagań bezpieczeństwa, oczekiwanego poziomu personalizacji oraz planowanej skali projektu. W niektórych scenariuszach optymalnym rozwiązaniem może być jednoczesne wykorzystanie kilku produktów Okta.
🛒 Wszystkie opisane rozwiązania Okta są dostępne w naszym sklepie internetowym. W razie potrzeby nasi certyfikowani specjaliści pomogą przeanalizować wymagania, dobrać optymalną konfigurację oraz określić, które produkty Okta najlepiej odpowiadają potrzebom Twojej firmy.